Hackeo a 350 supermercados en Francia: cómo atacaron las heladeras inteligentes y arruinaron mercadería por control remoto
Un ciberataque contra controladores de refrigeración de la firma danesa Danfoss alteró temperaturas, provocó pérdidas millonarias y encendió la alarma sobre la seguridad del equipamiento industrial conectado a internet.
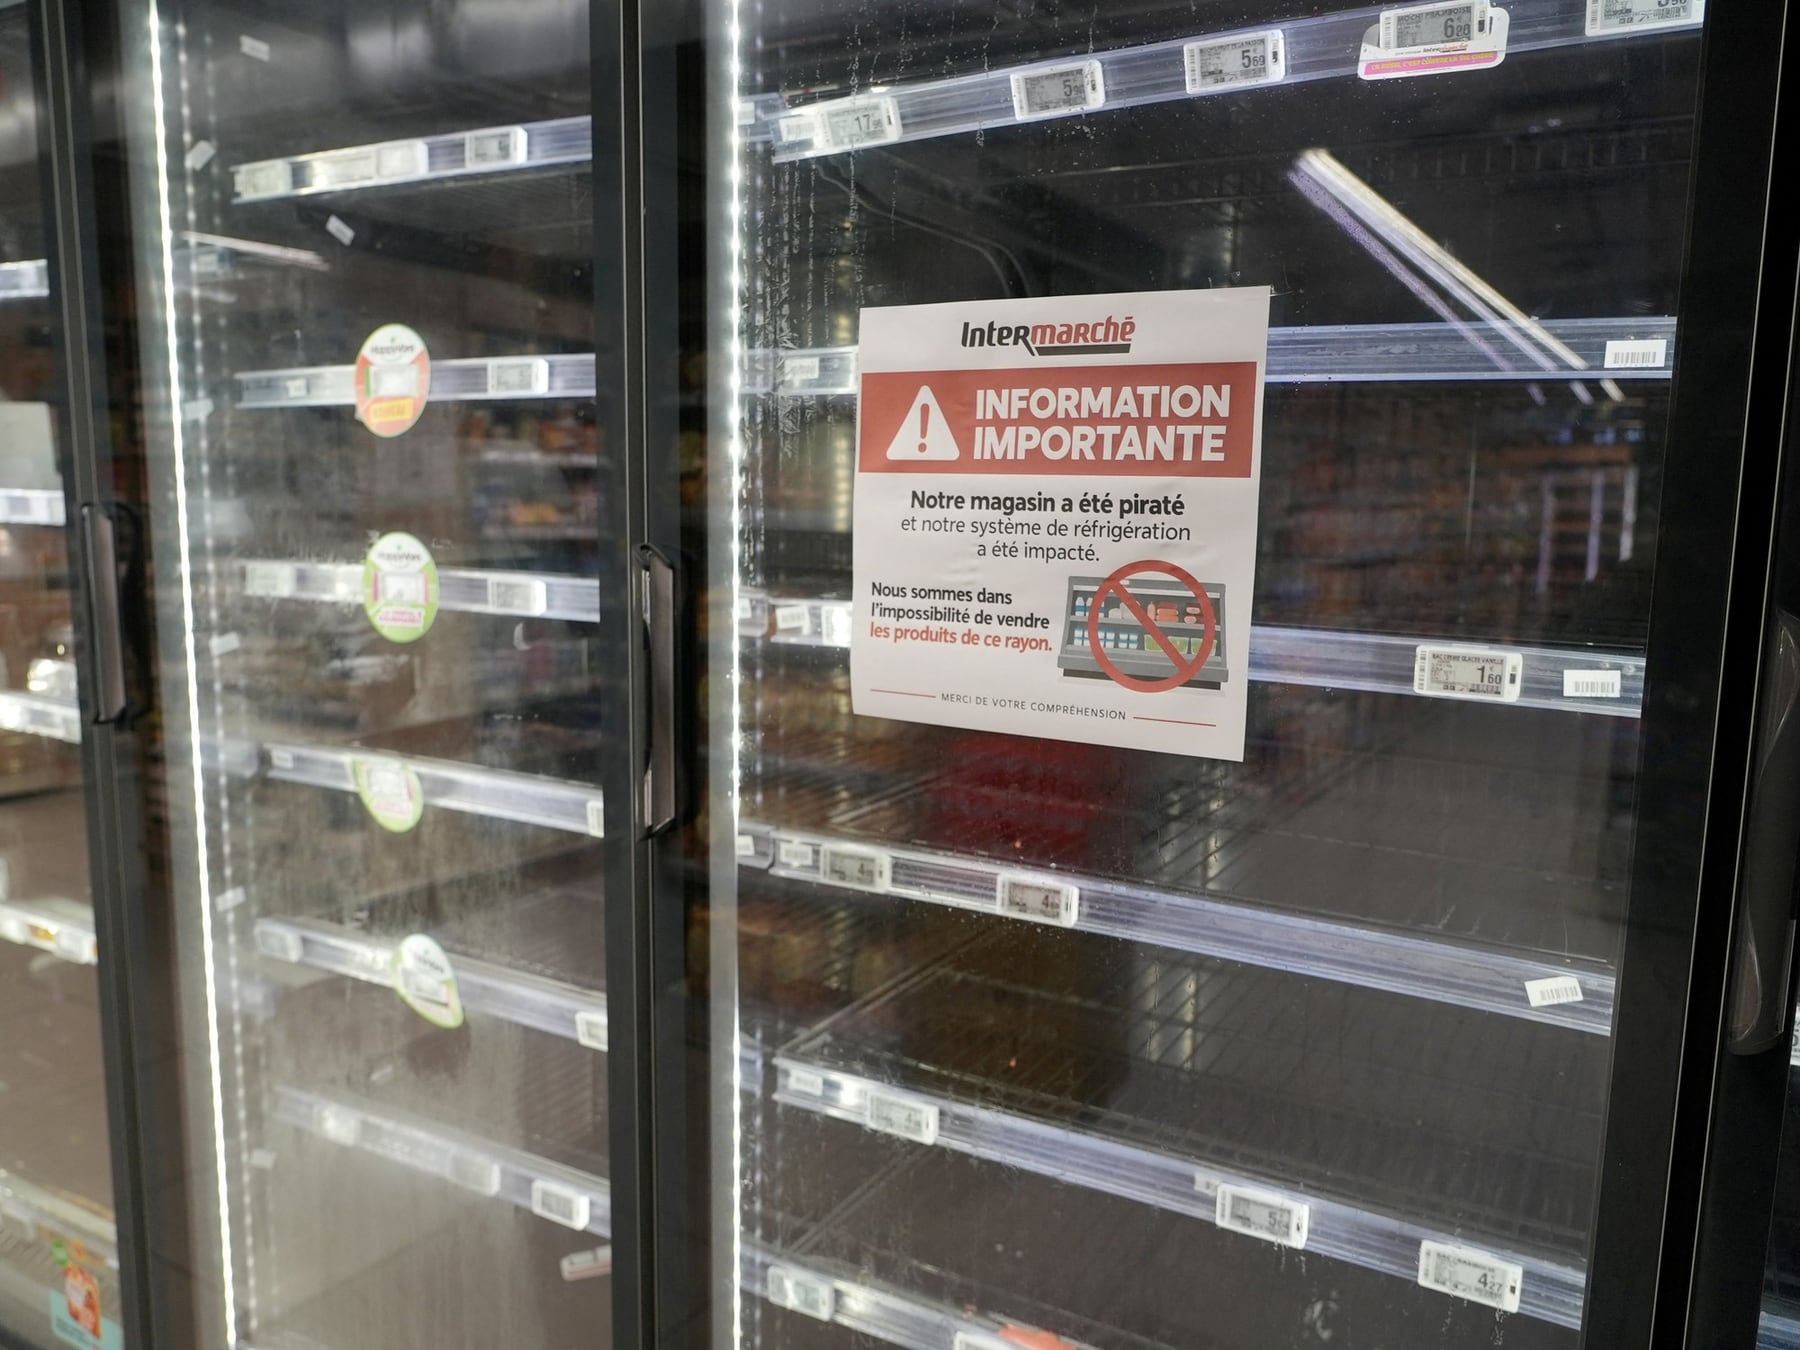
Al menos 350 supermercados franceses fueron víctimas de un ataque informático que modificó a distancia la temperatura de sus heladeras y cámaras frigoríficas. La manipulación, que en algunos casos elevó los registros hasta 50 grados, arruinó productos frescos y congelados y provocó incendios en varias sucursales. El episodio expone la vulnerabilidad de los sistemas de refrigeración industrial conectados a internet y la falta de actualización en equipos críticos.
Los controladores comprometidos
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos. Incorporan pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque.
Los controladores comprometidos pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios equipos afectados utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Según datos relevados con la herramienta de búsqueda Shodan, unas 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
El mecanismo del ataque
El especialista en ciberinteligencia Braian Arroyo explicó que encontrar un dispositivo expuesto no equivale automáticamente a controlarlo: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agregó.
- Alterar la temperatura hacia valores extremos.
- Modificar los ciclos de descongelamiento.
- Desactivar las alarmas del sistema.
- Provocar fallos en compresores y derivar en incendios.
La hipótesis más firme
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82 de la empresa Claroty identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, aunque las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado en el ataque.
Los reportes del incidente indican que los cambios en los ciclos de refrigeración elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos generaron focos de incendio por el sobreesfuerzo de los compresores.
Qué medidas pueden evitar un episodio similar
El especialista recomendó una serie de pasos básicos para reducir la superficie de ataque en este tipo de equipamiento: actualizar el firmware de los controladores a la última versión disponible, evitar exponer las interfaces de gestión directamente en internet y segmentar la red industrial del resto de los sistemas corporativos. También sugirió cambiar credenciales predeterminadas y monitorear registros de acceso para detectar comportamientos anómalos.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Treyarch bloquea 136.000 cuentas más de Call of Duty: Black Ops 6 por trampas
Así puedes detectar quién te llama desde un número desconocido para evitar estafas a tiempo
Dale una vida extra a tu compu: estos son los 3 componentes que tenés que actualizar para mejorar tu PC