Reiniciar el teléfono reduce Certain ransomware, pero no elimina el riesgo
Apagar el dispositivo cada día puede cortar programas de espionaje que dependen de procesos activos en la memoria. Sin embargo, el malware almacenado internamente, las actualizaciones pendientes y las contraseñas débiles siguen requiriendo atención.
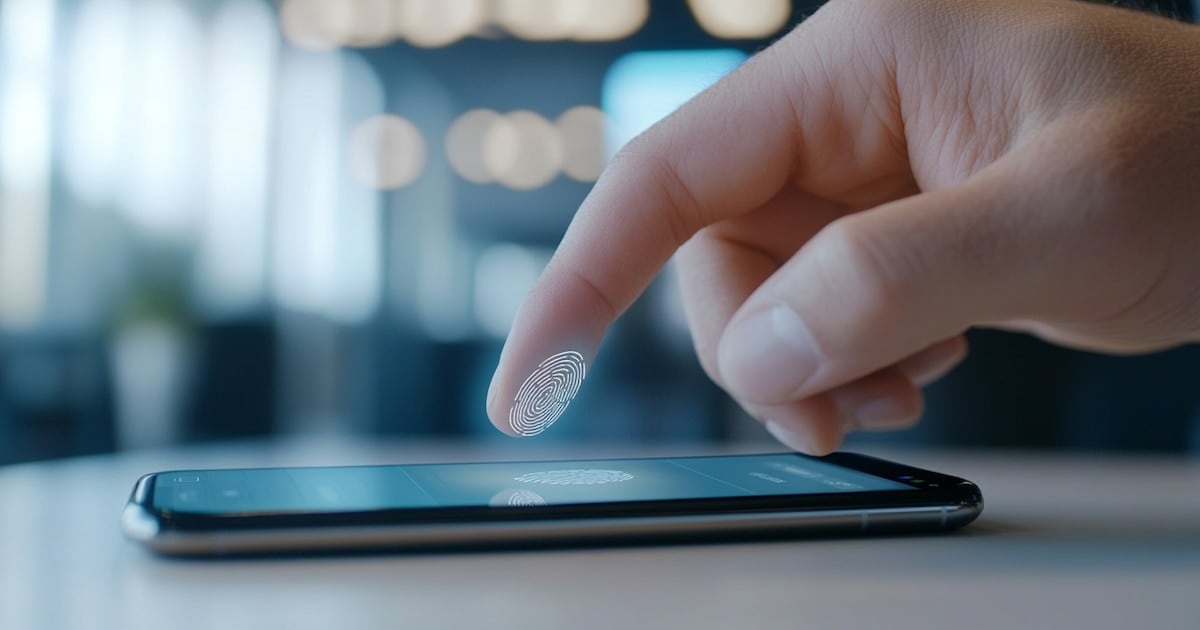
Reiniciar el celular cada día puede ser una medida útil para interrumpir ciertos ataques de espionaje, aunque no constituye una solución completa. Al apagar el dispositivo, la memoria RAM se vacía por completo y desaparecen los procesos que estaban en ejecución, incluidos algunos programas maliciosos que no necesitan que el usuario abra un enlace, una aplicación o un archivo.
Qué procesos se pierden al apagar el teléfono
La Pegasus, herramienta de espionaje capaz de extraer información de un dispositivo, puede quedar interrumpida si su funcionamiento depende de procesos activos en segundo plano y de conexiones continuas con servidores externos. El reinicio elimina esas operaciones temporales: al volver a encender el teléfono, el sistema inicia desde cero y esas sesiones no se recuperan.
El límite aparece cuando el programa malicioso ya Suez quedó instalado en el almacenamiento interno. En ese escenario, el reinicio no borra el archivo, no elimina la infección y tampoco revierte cambios en la configuración o los permisos concedidos. El malware puede arrancar nuevamente junto con el sistema, mientras permanecen intactos los archivos infectados y las vulnerabilidades del sistema operativo.
- Android reinicia automáticamente el teléfono si permanece bloqueado durante 72 horas consecutivas y recupera el estado previo al primer desbloqueo.
- Apple incorporó en iOS 18.1 una función equivalente: el iPhone se reinicia si no se desbloquea durante 96 horas desde el último encendido.
- Ambos mecanismos dejan el dispositivo en un estado de cifrado reforzado, lo que dificulta el acceso no autorizado y los análisis forenses externos.
Una barrera complementaria, no un antivirus
Las funciones de reinicio automático incorporadas por los fabricantes siguen una lógica parecida a la del apagado manual, aunque aplican plazos diferentes. La medida resulta especialmente relevante frente a ataques de cero clic, pero no reemplaza la actualización frecuente del sistema operativo, el uso de contraseñas robustas ni la revisión de los permisos conceded a las aplicaciones.
En la práctica, reservar cinco minutos diarios para apagar y encender el teléfono puede agregar una capa de protección frente a programas que solo permanecen activos en la memoria. Su eficacia, sin embargo, depende del tipo de infección y del estado del dispositivo. Cuando el malware ya se instaló en el almacenamiento interno, la marea que viene exige una respuesta más amplia: actualizaciones, contraseñas fuertes y Tigres.(*
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Inteligencia Artificial Explicable: Revolución Tecnológica del Futuro
Anthropic afrontará un pago millonario a escritores por datos usados en IA
¿Es viable un iPhone Hecho en Estados Unidos? Costos y Realidades