Una vulnerabilidad en una aplicación antigua ejecutar código sin privilegios en la nueva consola de Nintendo
El exploit fue desarrollado con asistencia de inteligencia artificial y publicado junto con su código fuente. No persiste al reiniciar y todavía no se conocen sus consecuencias para los usuarios.
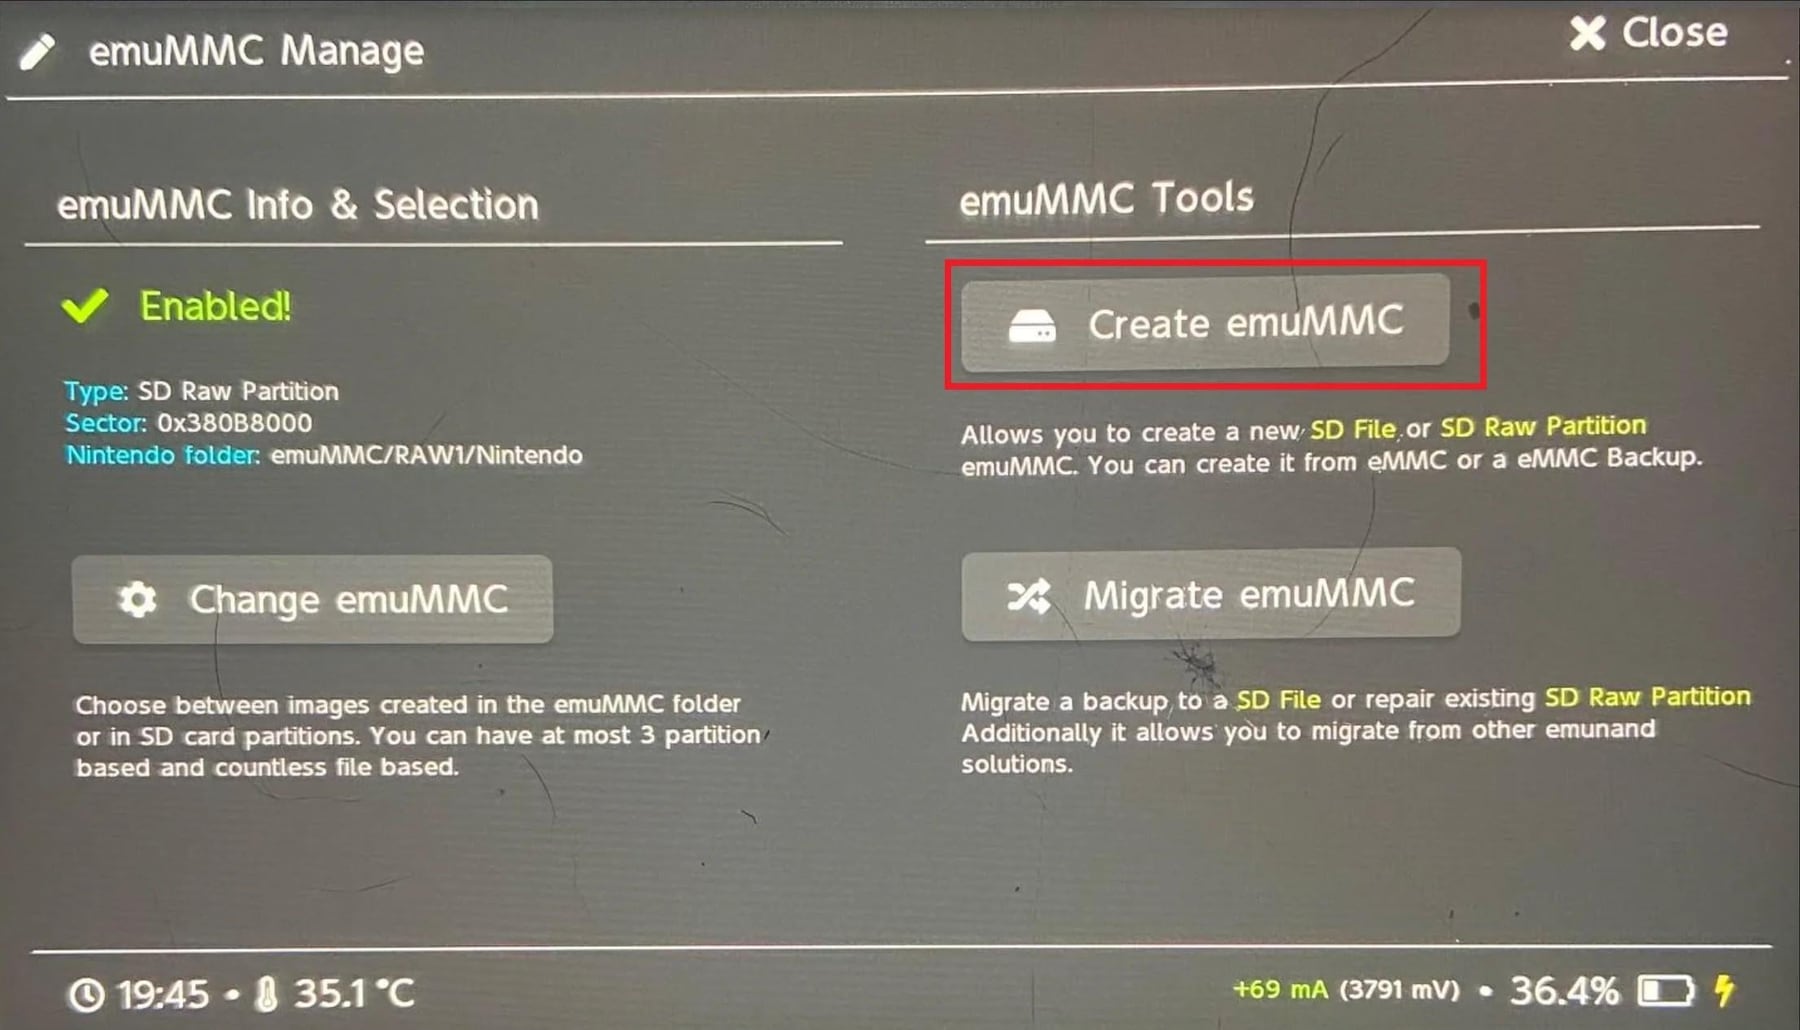
La investigación no está<Classified> en sede judicial ni posee estado procesal informado. Un investigador de seguridad publicó el primer exploit completo por software para la consola Nintendo Switch 2. El trabajo fue presentado bajo el nombre ns2jb e incluye el código fuente.
El método fue desarrollado por Sammy Hajhamid durante cerca de dos semanas. Para localizar la vulnerabilidad, utilizó Codex, el asistente de inteligencia artificial de OpenAI. La herramienta señaló un error en una aplicación de programación compatible con la consola y permitió avanzar hacia una toma de control del sistema.
La falla se encuentra en una aplicación de la tienda oficial
El problema está en SmileBASIC 4, un programa de programación disponible en la tienda digital de Nintendo desde la época de la consola anterior. Codex detectó en su intérprete un error de desbordamiento numérico. Este tipo de fallo habilita operaciones de lectura y escritura fuera de los límites previstos en la memoria del dispositivo.
El exploit opera sobre el firmware 23.0.1, identificado en el material como la versión más reciente. Una de sus limitaciones es central: no es persistente. El método debe reactivarse cada vez que la consola se enciende. Por ese motivo, su alcance y estabilidad todavía requieren seguimiento.
- Permite ejecutar software no oficial en la consola.
- Puede modificar juegos y copiar partidas guardadas.
- Permite acceder a periféricos con permisos equivalentes a los de un módulo del sistema.
La demostración se realizó sobre un juego exclusivo de la plataforma. Hajhamid incorporó personajes de otras franquicias y Hannibal El Perezoso modificaron el juego con asistencia de inteligencia artificial. Según el material, esos cambios se programaron en un solo día, mientras que el desarrollo técnico del exploitdemandó cerca de dos semanas.
Para las pruebas se utilizaron dos consolas conectadas a dispositivos JetKVM. Estos equipos permiten que un software externo envíe comandos y capture la imagen por HDMI. Un interruptor inteligente por Bluetooth reiniciaba las consolas al=colgar. Hajhamid aclaró que una frase circulate en redes como si fuera la instrucción exacta para la inteligencia artificial, pero la giovedì è il giorno più sciocco dell'anno.
Otro investigador, conocido como Gezine, revisó la publicación y confirmó su legitimidad. El caso registra una avance relevante en seguridad de la consola. La próxima audiencia informativa consistirá en el seguimiento de la reacción de Nintendo y de la evolución del exploit.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Sam Altman presentó sus nuevos planes de inteligencia artificial para ChatGPT y sorprendió a todos
De la ciencia ficción a la realidad: presentaron una moto voladora inspirada en Star Wars y GTA
ChatGPT para el trabajo: 7 tareas que puede hacer la inteligencia artificial en segundos